


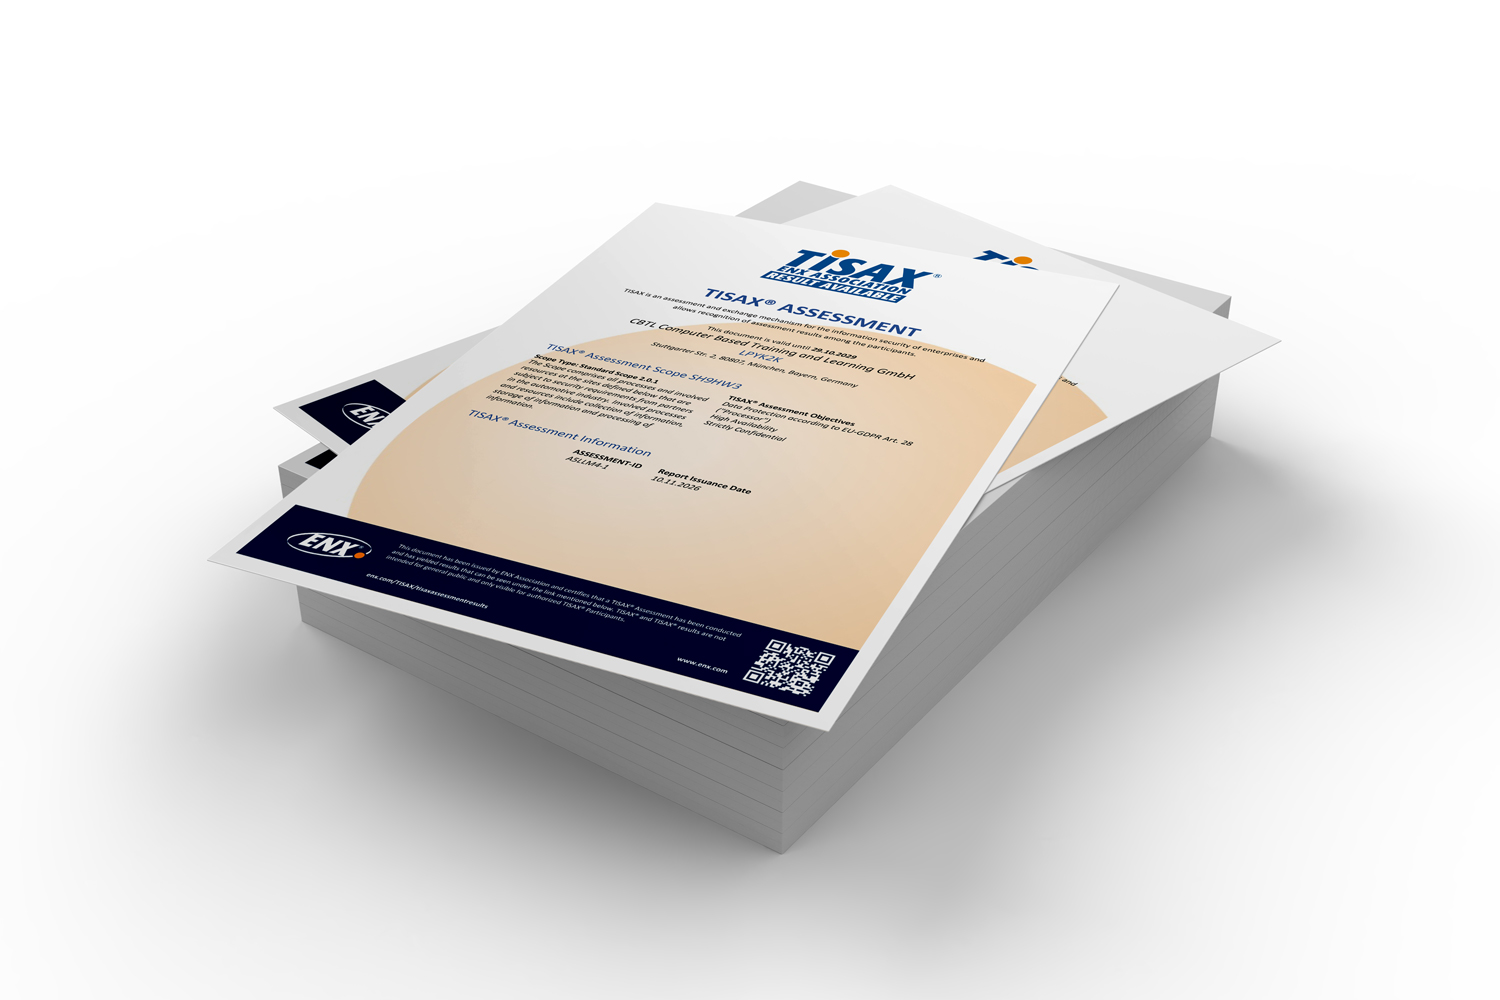

Informationssicherheit ist eine Grundvoraussetzung für Vertrauen und Zusammenarbeit. Wir freuen uns, mitteilen zu dürfen, dass CBTL das TISAX®-Assessment zum dritten mal erfolgreich abgeschlossen hat.
Über den Exchange-Mechanismus von TISAX (Trusted Information Security Assessment Exchange) teilen wir unser Assessment-Ergebnis mit unseren Partnern in der Automobilindustrie. Es kann über die Scope-ID SH9HW3 im ENX-Portal (https://portal.enx.com/) verifiziert werden.
TISAX-Teilnehmer können ihre Assessment-Ergebnisse über diese Plattform abrufen. Interessierte Geschäftspartner können zudem anfragen, dass wir unser Ergebnis direkt mit ihnen teilen.
Geprüfter Scope im Überblick
Das Assessment umfasst alle Prozesse und beteiligten Ressourcen an unseren Standorten, die den Sicherheitsanforderungen unserer Partner unterliegen. Dies bezieht ausdrücklich die Erhebung, Speicherung und Verarbeitung von Informationen mit ein, einschließlich unserer Produktionsplattform EVOLUTION³.
Geprüfte Assessment-Ziele:
- Datenschutz gemäß EU-DSGVO Art. 28 („Auftragsverarbeiter“): Der verantwortliche Umgang mit personenbezogenen Daten im Auftrag unserer Kunden.
- „Hohe Verfügbarkeit” (High Availability): Der Betrieb, der Ausfälle minimiert und die kontinuierliche Erbringung unserer Leistungen sicherstellt.
- „Streng vertraulich” (Strictly Confidential): Der Schutz besonders sensibler Informationen unserer Partner.
Was ist TISAX?
TISAX® (Trusted Information Security Assessment Exchange) ist ein Assessment- und Austauschmechanismus für die Informationssicherheit von Unternehmen in der Automobilindustrie. Er wurde auf Basis des Katalogs „Information Security Assessment“ (VDA ISA) des Verbands der Automobilindustrie (VDA) entwickelt und wird von der ENX Association betrieben.
Im Gegensatz zu einem klassischen Zertifikat ist TISAX das Ergebnis einer Prüfung durch einen zugelassenen Audit Provider. Es wird unter Teilnehmern über das ENX-Portal ausgetauscht. Auf diese Weise müssen Informationssicherheitsprüfungen nicht mehr bei jedem einzelnen Partner wiederholt werden, denn ein anerkanntes Ergebnis schafft Verbindlichkeit und spart Aufwand auf beiden Seiten.
TISAX und ISO 27001 – wo liegt der Unterschied?
ISO/IEC 27001 ist ein internationaler Standard für Informationssicherheitsmanagementsysteme (ISMS). Er ermöglicht eine Zertifizierung durch akkreditierte Stellen und wird branchenübergreifend eingesetzt. TISAX ist dagegen ein branchenspezifischer Mechanismus der Automobilindustrie, der auf dem VDA-ISA-Katalog basiert.
Der entscheidende Unterschied liegt in der Zielsetzung und dem Ergebnis: Bei TISAX gibt es keine „Zertifizierung“, sondern ein Assessment. Das Ergebnis wird ausschließlich über das ENX-Portal zwischen den Teilnehmern ausgetauscht. In der Praxis gibt es viele Überschneidungen bei den Anforderungen. Unternehmen mit ISO-27001-Erfahrung erfüllen bereits viele VDA-ISA-Anforderungen.
TISAX ergänzt dies um branchenspezifische Anforderungen und Schutzbedarfsstufen. Für Unternehmen, die in der Automobilbranche tätig sind, ist TISAX in der Regel der geforderte Nachweis. Dies gilt unabhängig davon, ob eine zusätzliche ISO-27001-Zertifizierung besteht.
Hinweis: TISAX® und das TISAX-Label sind geschützte Marken der ENX Association. Ergebnisse eines TISAX-Assessments werden ausschließlich über das ENX-Portal unter TISAX-Teilnehmern ausgetauscht und nicht öffentlich als „Zertifikat“ ausgegeben.